Seuraa rahaa: Minne vuotaneet salasanasi katoavat pimeällä verkossa
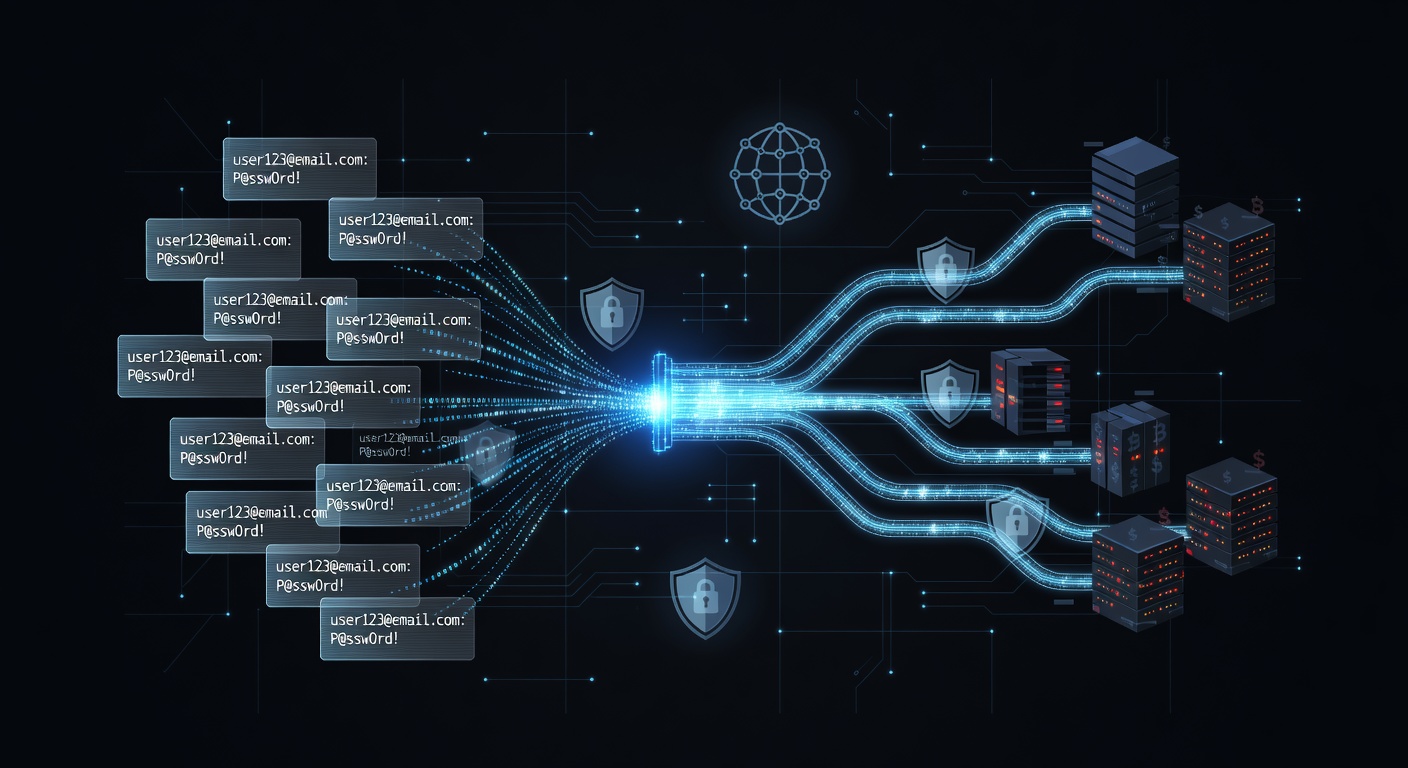
Vuotanut salasanasi ei loju jossain hakkerin tiedostolaatikossa. Se kiertää tehokasta alamaailman markkinaa, jossa tunnuksia ostetaan, myydään, pakataan ja käytetään aseena.
Olemme kuukausien ajan seuranneet pimeän verkon kauppapaikkoja, analysoineet vuotaneiden tietojen varastoja ja jälittäneet varastettujen tunnusten liikkeitä. Tässä mitä salasanallesi tapahtuu tietomurron jälkeen – ja miksi tämä prosessi on sinun tietoturvasi kannalta ratkaiseva.
Pimeän verkon tunnustalous on yllättävän järjestäytynyt
Hakkerit eivät ole villiä joukkoa. Heidän bisneksensä muistuttaa pikemminkin yritysmaailmaa. Vuotaneet tunnukset kulkevat erikoistuneiden vaiheiden läpi:
Vaihe 1: Varkaus ja ensimyynti
Tietomurto tuottaa raakadatan, joka ilmestyy pimeän verkon foorumeille tai kauppapaikoille. Ensimyynti alkaa – miljoonia tunnuksia menee kaupaksi 500–5000 eurolla riippuen:
- Datan tuoreudesta
- Tunnusten määrästä
- Liitetyistä tiedoista (sähköpostit, salasanat, pankkitiedot)
- Kohdealasta (pankkitunnukset maksavat enemmän kuin some-tilit)
Huipputärkeät murrot, kuten firmojen tai pankkien, menevät kaupaksi 48 tunnin sisällä. Jokainen tunti laskee arvoa.
Vaihe 2: Puhdistus ja pakkaus
Raakadumpit ovat sotkua: kopioita, feikkejä ja roskaa. Erikoistuneet "datanlaittajat" putsaa, tarkistaa ja lajittelee tunnukset käyttökelpoisiksi paketeiksi.
He tekevät:
- Poistavat turhat rivit
- Yhdistävät tietoja muihin vuotoihin arvon nostamiseksi
- Lajittelevat alan, maan tai tilin tyypin mukaan
- Testaavat näytteitä ennen uutta myyntiä
Tässä syntyy voittoa. Tuhannen euron dumpista syntyy 10 000 euron kohdepaketit.
Vaihe 3: Erikoismarkkinat ja jakelu
Puhdistetut tunnukset päätyvät erikoisliikkeisiin, joista ryhmittymät ostavat tarpeidensa mukaan:
- Tilitoveri-asiantuntijat ottavat haltuun sähköpostit ja pankkitilit
- Botnet-operaattorit hamstraavat massoja verkkoonsa
- Lunnasohjelma-jengit tunkeutuvat firmaverkkoihin
- Tunnustäytön tekijät ostavat listoja automaattihyökkäyksiin sivustoille
- Identiteettivarkaat etsivät henkilötietopaketteja
Jokainen maksaa omansa.
Aikajana: Vuodosta käyttöön
Seurasimme tuoreita vuotoja ja merkitsimme vaiheet:
0–24 tuntia: Tunnukset foorumeilla tai suluissa kanavissa. Ensimyynnit kalliilla.
1–7 päivää: Puhdistus, lajittelu ja pakkaus. Ensimmäiset automaattihyökkäykset käynnistyvät.
2–4 viikkoa: Paketit myydään ryhmittymille. Firmaverkon murrot alkavat.
2–6 kuukautta: Jäämät pakataan muihin ja myydään alennuksella. Hinnat romahtavat foorumeilla.
Yli 6 kuukautta: Megaluettelot myydään pennin hintaan tai jaetaan maineen kerryttämiseksi.
Miksi tämä koskettaa sinua heti
Vuotanut salasanasi ei ole paikallaan. Jos se tuli isosta murtomurrosta, sitä testataan jo sähköpostissasi, pankeissasi ja somessa tunnustäytöillä.
Prosessi on nerokas:
- Arvo laskee ajan myötä – rikolliset iskevät nopeasti
- Tilisi ovat hyökkäyksissä – botit kokeilevat tunnuksiasi juuri nyt
- Kopioita on monilla – vuoto leviää kymmeniin käsiin
Suojaudu kolmella kerroksella
1. Käytä VPN:ää kaikessa netissä
VPN estää reaaliaikaiset väliintuloiskut, joissa salasanasi kaapataan kirjoitushetkellä. UnblockMaster VPN salaa kaiken liikenteen. Julkisissa verkoissa hakkerit eivät pääse käsiksi tunnuksiisi.
Jo vuotanut salasana ei haittaa – VPN estää uudet kaappaukset.
2. Ota kaksivaiheinen tunnistus käyttöön kaikkialla
MFA pysäyttää hyökkääjät, vaikka salasana vuotikin. Käytä sovellusta (ei SMS:ää jos mahdollista):
- Sähköposteissa
- Pankeissa
- Somessa
- Työtilissä
- Herkissä palveluissa
Ilman toista vaihetta salasana on hyödytön.
3. Erikoiset ja vahvat salasanat
Pakkoasia. Sama salasana monessa paikassa antaa avaimet koko digielämääsi.
Käytä salasanojen hallintaohjelmaa uniikkeihin tunnuksiin joka tilille. Tarkista vuodot Have I Been Pwned -palvelusta.
Tarkkaile ja reagoi nopeasti
Isosta vuodosta olet todennäköisesti osallisena. Vaaraikkuna on päiviä ja viikkoja.
- Tarkista sähköpostisi Have I Been Pwnedistä heti
- Vaihda kriittiset salasanat 24 tunnissa
- Käynnistä MFA kaikessa
- Seuraa luottotietoja varkauksien varalta
- Jäädytä luotto jos rahat vuotivat
Yhteenveto: Olet jo vuotanut
Vuonna 2024 keskimääräiset tunnuksesi ovat monessa vuodossa. Rikolliset tietävät ja kokeilevat niitä nyt.
Ei paniikkia, vaan kerroksia:
- Uniikit salasanat joka tilille
- MFA kaikkialla
- VPN kuten UnblockMaster, joka salaa liikenteen ja torjuu kaappauksia
- Säännöllinen vuotojen seuranta
Testasimme UnblockMasteria kaappauksia vastaan. Se estää salasanavarkaudet ja tekee alkuperäisestä varkaudesta vaikeaa.
Salasanasi ovat rikollisten raaka-ainetta. Suojaa tilisi sen mukaisesti.

