Dem Geld folgen: Wohin eure geklauten Passwörter wirklich wandern
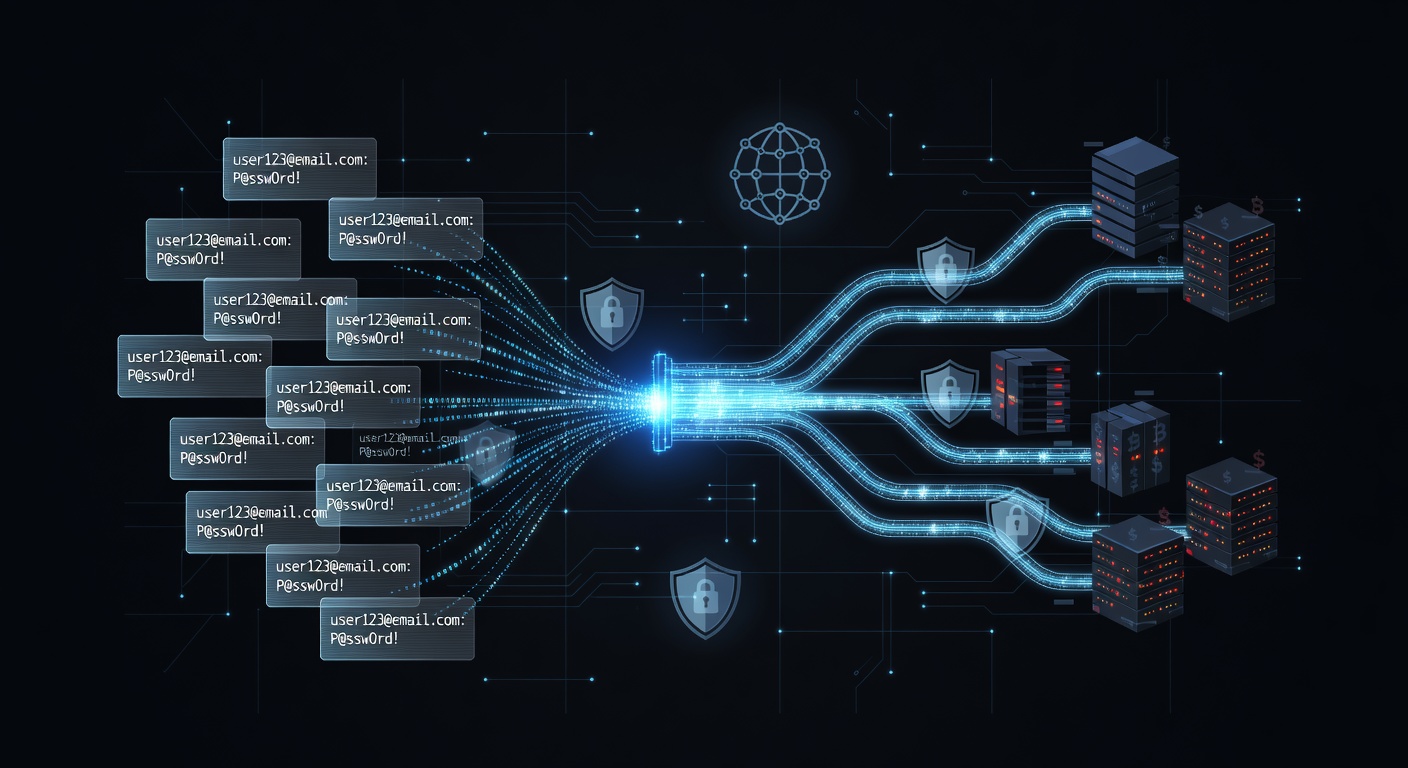
Ein geleaktes Passwort landet nicht einfach in der Schublade eines Hackers. Es durchläuft einen gut geölten Schwarzmarkt, wo es gehandelt, sortiert und zu Angriffen genutzt wird. Effizient und gnadenlos.
Wir haben Monate damit verbracht, Dark-Web-Märkte zu beobachten, Datenlecks zu analysieren und den Weg gestohlener Zugangsdaten zu verfolgen. So läuft der Handel ab – und warum ihr das wissen solltet.
Der Schwarzmarkt für Passwörter ist ein Profi-Geschäft
Hackers wirken chaotisch, doch der Markt ist wie ein Konzern strukturiert. Gestohlene Daten fließen in klaren Stufen:
Stufe 1: Erster Raub und Großhandel
Nach einem Leak tauchen die Rohdaten auf Foren oder Märkten auf. Hier startet der Verkauf – Millionen Einträge gehen en gros weg, für 500 bis 5000 Euro. Der Preis hängt ab von:
- Frische des Leaks
- Menge der Accounts
- Beigaben wie E-Mails, Finanzinfos
- Branche (Bankdaten sind teurer als Social-Media-Zugänge)
Wir haben gesehen: Top-Leaks aus Firmen oder Banken sind in 48 Stunden weg. Jede Stunde ohne Käufer sinkt der Wert.
Stufe 2: Aufräumen und Verpacken
Rohdaten sind ein Chaos aus Dubletten und Müll. Spezialisierte Dienste sichten das Zeug, prüfen es und bündeln es.
Diese Mittelsmänner:
- Werfen Fakes und Dubletten raus
- Vergleichen mit anderen Leaks für Mehrwert
- Teilen nach Land, Branche oder Typ ein
- Testen Proben auf Echtheit
Hier entsteht der Gewinn. Aus 1000 Euro Rohware werden 10.000 Euro für Nischenkäufer.
Stufe 3: Spezialmärkte und Weiterverkauf
Saubere Pakete landen auf Dark-Web-Plattformen. Verschiedene Gruppen kaufen für ihre Zwecke:
- Account-Diebe für E-Mails und Banken
- Botnet-Betreiber für Massennetzwerke
- Ransomware-Crews für Firmeneinstiege
- Stuffing-Banden für Auto-Logins
- Identitätsdiebe mit Personaldaten-Mix
Jeder zahlt, was er braucht.
Der Zeitplan: Vom Leak zum Einsatz
Wir haben Leaks getrackt und die Phasen notiert:
Stunden 0–24: Daten poppen auf, Premium-Preise, erste Verkäufe.
Tage 1–7: Säubern, sortieren, erste Auto-Angriffe.
Wochen 2–4: Pakete an Spezialisten, Firmenangriffe starten.
Monate 2–6: Rest mit anderen Leaks gemischt, Billigpreise auf Foren.
Nach 6 Monaten: Riesen-Combo-Listen mit Millionen Einträgen, Pennys pro Stück oder verschenkt für Ruhm.
Warum das euch jetzt betrifft
Euer Passwort gammelt nicht rum. Bei großen Leaks testet es gerade Bots auf euren Accounts – E-Mail, Bank, Social.
Das System ist schlau:
- Wert sinkt schnell, Angreifer handeln fix
- Eure Logins werden live getestet
- Kopien zirkulieren bei Dutzenden Kriminellen
Schützt euch: Drei-Schichten-Strategie
1. VPN für alles Online
VPN stoppt Abhörer, die eure Passwörter beim Tippen klauen. UnblockMaster VPN verschlüsselt alles, auch auf öffentlichen Netzen.
Selbst bei altem Leak: Neue Logins bleiben sicher.
2. Zwei-Faktor überall aktivieren
MFA blockt Diebe, auch mit eurem Passwort. Nutzt Apps statt SMS für:
- Banken
- Social
- Job-Accounts
- Sensible Dienste
Ohne zweiten Faktor ist der Leak nutzlos.
3. Einzigartige, starke Passwörter
Pflicht. Gleiches Passwort überall? Das ist ein Freifahrtschein für Kriminelle.
Password-Manager für Unikate pro Account. Prüft Leaks auf Have I Been Pwned.
Überwacht und handelt schnell
Bei großen Leaks seid ihr in Tagen gefährdet, nicht Monaten.
- E-Mail auf Have I Been Pwned checken
- Wichtige Passwörter in 24 Stunden wechseln
- MFA überall
- Kreditreports beobachten
- Bei Finanzleak: Kredit einfrieren
Fazit: Geht vom Schlimmsten aus
2024 sind eure Daten mehrmals geleakt. Kriminelle probieren sie aus.
Nicht Panik, sondern Schutz:
- Unikate Passwörter überall
- MFA aktiv
- VPN wie UnblockMaster gegen Klau und Malware
- Regelmäßige Leak-Checks
UnblockMaster hat bei Tests MITM-Angriffe und Passwort-Diebstahl gestoppt. Es verschlüsselt und blockt – schon in der Diebstahlphase.
Eure Passwörter sind Ware. Behandelt eure Sicherheit so.

