Spor pengene: Hvor lekkede passord havner på dark web
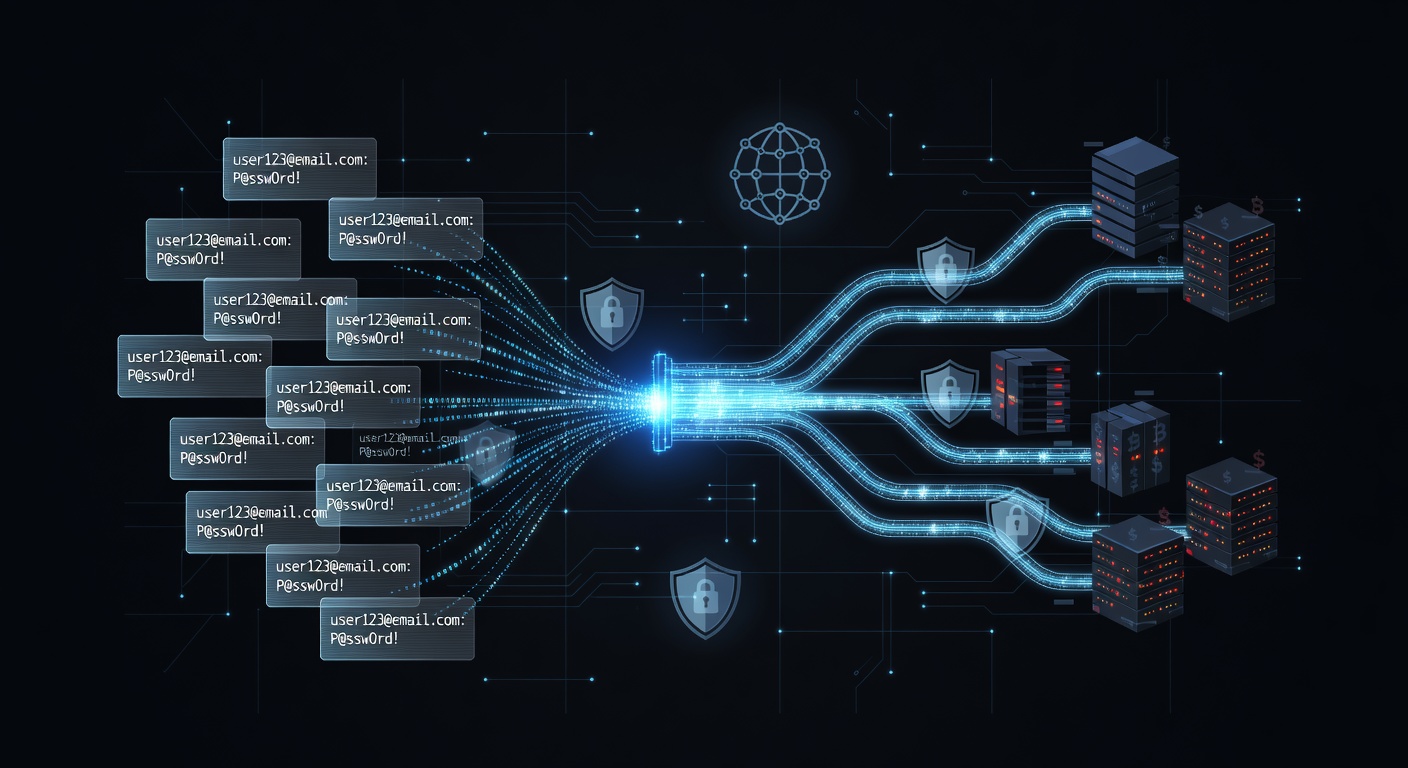
Når passordet ditt lekker i en datainnbrudd, havner det ikke bare i en glemt mappe hos en hacker. Det blir en del av en effektiv underjordisk økonomi. Kriminelle kjøper, selger, pakker og utnytter dem med presisjon.
Vi har fulgt dark web-markeder i månedsvis. Analysert lekkasjer og sporet datastrømmen. Her er hva som skjer med passordene dine etter et innbrudd – og hvorfor du må kjenne denne kjeden.
Dark webs passordøkonomi er overraskende profesjonell
Hackere fremstilles ofte som kaos. Virkeligheten er mer som et selskap. Stjålne påloggingsdata flyter gjennom faste ledd:
Første nivå: Tyveri og bulk-salg
Etter et innbrudd dukker rådata opp på forum eller markeder. Her selges de i store poster – fra 5000 til 50 000 kroner, avhengig av:
- Alder på dataene
- Antall kontoer
- Ekstra info som e-post, finansdetaljer
- Bransje (bankdata er gull verdt, sosiale medier billigere)
Store lekkasjer fra bedrifter går unna på under to dager. Verdi faller raskt med ventetid.
Andre nivå: Rydde og pakke
Rådata er rotete. Duplikater, falske poster, ubrukelig søppel. Spesialfirmaer rydder opp:
- Fjerner kopier og feil
- Kryssjekker mot andre databaser
- Grupper etter land, type eller bransje
- Tester utvalg for ekthet
Her dobles prisen. En bulk for 10 000 kroner kan selges videre for 100 000 til målrettede kjøpere.
Tredje nivå: Spesialmarkeder og utdeling
Rene pakker havner på nisjemarkeder. Kriminelle grupper kjøper for egne formål:
- Konto-tyver snapper e-post og bankkontoer
- Botnet-eiere fyller nettverk med bulkdata
- Ransomware-grupper sniker seg inn på firmaer
- Stuffing-operatører kjører automatiske login-angrep
- ID-tyver vil ha persondata pluss passord
Hver gruppe betaler etter behov.
Tidslinjen: Fra lekkasje til angrep
Vi har fulgt flere lekkasjer:
0–24 timer: Data på forum. Første salg til høye priser.
1–7 dager: Rydde, pakke, kategorisere. Første automatiske angrep starter.
2–4 uker: Solgt til angrepsgrupper. Firma-innbrudd tar av.
2–6 måneder: Rabattert bulk med andre lekkasjer. Forum og paste-sider til dumping-priser.
Etter 6 måneder: Inn i gigalister med millioner av poster. Solgt for kopek eller gitt gratis for goodwill.
Hvorfor dette rammer deg nå
Passordet ditt ligger ikke stille. Det testes mot e-post, bank og sosiale medier via stuffing-angrep.
Kjeden betyr:
- Verdi synker fort – kriminelle skynder seg
- Kontoene dine angripes aktivt – roboter prøver nå
- Kopier spres vidt – selges og deles mange ganger
Beskytt deg: Tre lag sikkerhet
1. VPN på all surfing
VPN stopper MITM-angrep der hackere snapper passord i sanntid. UnblockMaster VPN krypterer alt. Uten den fanges nye passord på åpne nettverk.
Selv med lekkasje hindrer VPN ferske tyverier.
2. To-faktor overalt
MFA blokkerer selv med kjent passord. Bruk app, ikke SMS, på:
- E-post
- Bank
- Sosiale medier
- Jobb
- Sensitive tjenester
Uten andre faktor er passordet ubrukelig.
3. Unike, sterke passord
Aldri gjenbruk. Ett innbrudd gir da tilgang overalt.
Bruk passord-håndterer for unike per konto. Sjekk lekkasjer på Have I Been Pwned.
Sjekk og handle raskt
Store lekkasjer rammer de fleste. Din sårbarhet varer dager, ikke måneder.
- Sjekk e-post på Have I Been Pwned nå
- Bytt kritiske passord innen 24 timer
- Slå på MFA alt
- Følg kreditt for ID-tyveri
- Frys kreditt hvis finansdata lekket
Konklusjon: Anta at du er hacket
I 2024 har gjennomsnittspersonen flere lekkasjer. Kriminelle vet det. De tester kontoene dine.
Spørsmålet er når, ikke hvis. Svaret er lagdelt forsvar:
- Unike passord per konto
- MFA overalt
- VPN som UnblockMaster – blokkerer tyverier og krypterer trafikk
- Regelmessig sjekk av lekkasjer
Vi har testet UnblockMaster mot passord-tyverier og MITM. Den stopper intersepsjon og sikrer trafikk. Gjør det hardere for kriminelle å stjele fra start.
Passordene dine er varer i kriminell handel. Behandle sikkerheten din som sådan.

